Révélée mi-août, l’attaque informatique subie par la direction générale des finances publiques (DGFip) a d’ores et déjà conduit à la mise en examen et l’incarcération d’un homme de 18 ans et au basculement d’une partie des moyens de l’Agence nationale de la sécurité des systèmes d’information (Anssi) dans un nouveau dispositif pour soutenir les ministères concernés par les violations de données, à l’image de Bercy cet été.
678 000 particuliers également touchés
Cette fois, ce sont des informations concernant un total de 678 000 particuliers et professionnels qui ont pu être consultées et exfiltrées à l’occasion de plusieurs accès malveillants aux bases de l’administration fiscale.
S’agissant des particuliers, il s’agit notamment de leur identifiant fiscal, de leur état civil, de leurs coordonnées mais aussi d’informations telles que leur situation de famille, leur quotient familial, leur revenu fiscal de référence et leur taux de prélèvement à la source. La liste des messages échangés avec la DGFip est aussi concernée mais, dans la grande majorité, pas leur contenu.
Des informations plus limitées pour les professionnels
S’agissant des professionnels, le champ des informations compromises est plus limité. Il comprend le numéro Siren des entreprises, leur raison sociale et des « informations génériques sur les messages que les personnes habilitées par l’entreprise ont échangés avec la DGFip », précise l’administration. Enfin, des données cadastrales concernant les adresses et surfaces de biens immobiliers ont aussi été concernées.
Les mots de passe permettant d’accéder aux espaces personnels des particuliers et professionnels des entreprises sur le site impôts.gouv.fr n’ont en revanche pas été compromis. Néanmoins, cette cyberattaque doit inciter les personnes concernées, qui en ont été informées par la DGFip, à la plus grande prudence.
3 QUESTIONS À…
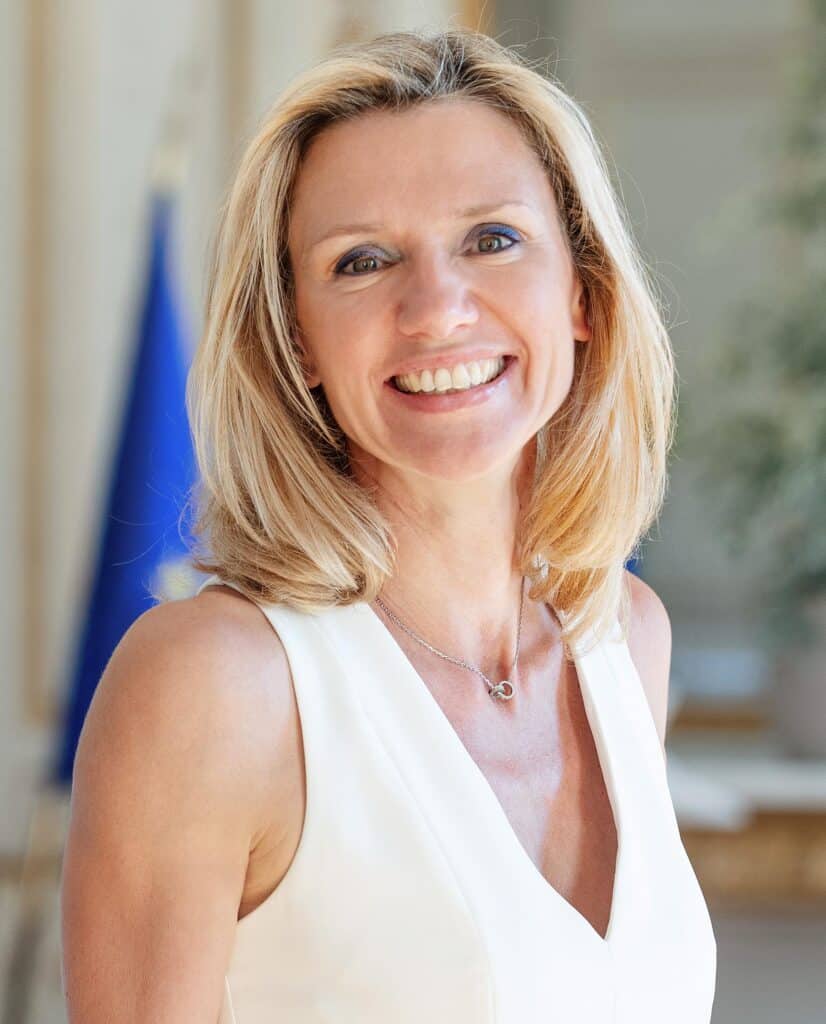
Nathalie Malicet, experte-comptable et commissaire aux comptes associée chez Anexis, membre de France Défi
Quels sont les risques associés à cette cyberattaque pour les entreprises ?
Étant donné la volumétrie des données exfiltrées et leur nature, les risques sont moindres pour les entreprises, même si les dirigeants peuvent être concernés à titre individuel. Il y a deux catégories de risques. D’abord, les données exfiltrées peuvent être utilisées pour des campagnes de phishing, où, via un mail ou un SMS malveillant, on vous incite à cliquer sur un lien ou à télécharger une pièce. Cela permettra la diffusion d’un malware ou vous invitera à transmettre des informations comme vos coordonnées bancaires pour récupérer un remboursement d’impôt. Les éléments dérobés, notamment ceux supposés n’être connus que de la victime et de l’administration, permettent de donner de la véracité au message. On a vu ces derniers jours que les pirates vont plus loin en envoyant des courriers postaux avec des QR codes pointant vers des sites qui ressemblent beaucoup à celui des impôts. Cela peut donner lieu à des escroqueries en tout genre. Sachant que les données exfiltrées sont désormais disponibles sur le dark web, un second type de risque serait que les personnes avec un revenu de référence élevé puissent devenir les victimes potentielles de cambriolage ou d’attaques à la personne, comme on a pu le voir avec les détenteurs de cryptomonnaies.
Comment se prémunir ?
Pour les tentatives de cambriolage ou les attaques à la personne, malheureusement il n’y a pas vraiment de réponse facile, excepté de faire attention à soi. En revanche, pour le phishing et les escroqueries, la réponse est très simple : il faut douter de tout. Les personnes dont les données ont été exposées ont normalement reçu un mail et savent qu’elles sont dans une zone grise. Le principal conseil est de ne jamais agir, ne jamais répondre à une sollicitation ou transmettre des informations sans avoir vérifié ce qu’il en était. On peut pour cela effectuer un contre-appel à son centre des impôts, s’y rendre directement ou se connecter et échanger via la messagerie sécurisée de son compte puisque les accès aux espaces personnels n’ont pas été corrompus. Il faut être très vigilant, non seulement maintenant mais aussi à l’avenir quand cet épisode aura peut-être été un peu oublié. On doit avoir en tête qu’il y a eu tellement de violations de données sur différentes bases, de l’État comme d’acteurs du numérique, que de nombreuses informations nous concernant circulent. Elles sont croisées, et cela permet de construire des attaques crédibles. D’où l’importance aussi de compartimenter au maximum ses activités en ayant des mots de passe différents.
Comment réagir si l’on reçoit un mail ou un courrier frauduleux ?
Il faut le signaler, comme le recommande l’administration fiscale. Cela permet des investigations qui peuvent aboutir à la désactivation du compte dont provient le message ou du site vers lequel il pointe.